Sahte IPTV Güncellemeleri Banka Parolalarını Hedefliyor
Android telefonlarda IPTV uygulaması güncellemesi gibi görünen sahte bir dosya, banka uygulamalarının üzerine sahte giriş ekranı açarak PIN kodu ve mobil bankacılık parolasını çalıyor. Siber güvenlik şirketi ESET'in basın bültenine göre Türkiye, Android tehditlerinin en yoğun görüldüğü ülkeler arasında yer alıyor.
RemControl Truva Atı Cihazlara Nasıl Sızıyor?
Group-IB'nin 23 Eylül'de yayımladığı RemControl analizi, mağaza dışından kurulan bir uygulama güncellemesinin banka bilgilerini hedefleyen bir saldırıya nasıl dönüşebileceğini ortaya koyuyor. Kullanıcı güncelleme yaptığını düşünürken telefona RemControl adlı Android truva atı yerleşiyor.
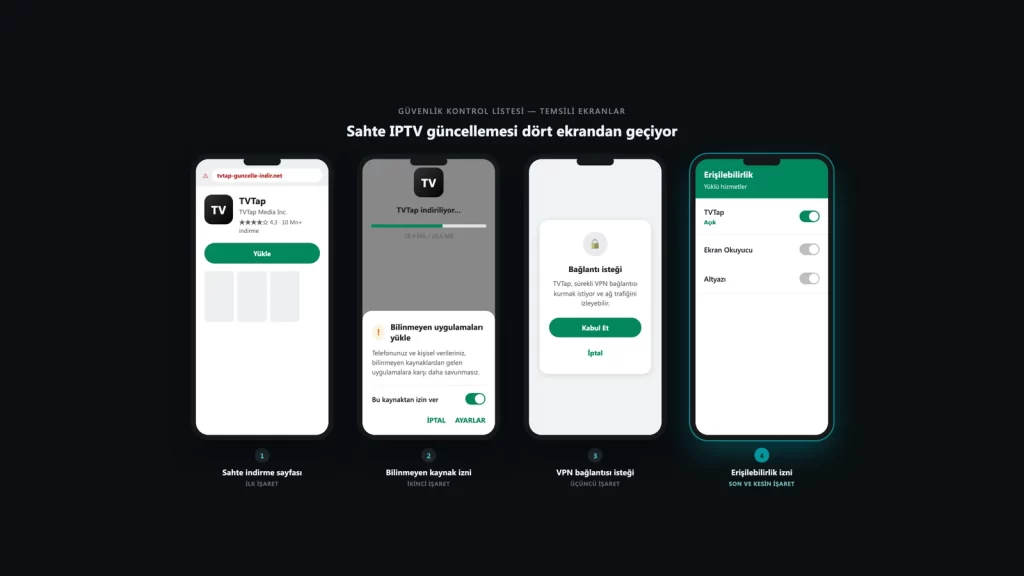
Saldırganlar Google Play sayfasının kopyası olan sahte internet sayfaları hazırlıyor ve bu sayfalara Meta'nın reklam altyapısı üzerinden ziyaretçi çekiyor. Kullanıcıların alışık olduğu bir uygulamanın güncellemesiyle karşı karşıya olduklarını düşünmeleri, zararlı yazılımın telefona kurulmasını kolaylaştırıyor.
TVTap Google Play'de bulunmadığı için bu uygulamayı sunan Google Play görünümlü sayfa, tek başına sahte olduğunu gösteriyor. Kurulum sırasında telefonun kendi güvenlik taraması Google Play Protect devre dışı bırakılıyor, ardından zararlı yazılım Erişilebilirlik hizmeti için izin istiyor.
Erişilebilirlik İzni Banka Ekranını Nasıl Kapatıyor?
Android'in Erişilebilirlik hizmeti, görme veya hareket kısıtı olan kullanıcıların cihazları kullanabilmesi için tasarlanmış bir özellik olup bu izni alan bir uygulama ekrandaki her öğeyi okuyabiliyor ve kullanıcı adına dokunabiliyor. RemControl bu izni aldıktan sonra telefonda hangi uygulamanın açık olduğunu izliyor.
Hedef listesindeki bir banka uygulaması açıldığında bankanın gerçek ekranının üzerine sahte bir giriş sayfası getiriliyor. Kullanıcıdan PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihi gibi bilgiler isteniyor.
Bilgiler saldırgana gönderildikten sonra sahte ekran kapanıyor ve gerçek banka uygulaması yeniden görülüyor. ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban, bir uygulamanın tehlikeli olup olmadığının nereden indirildiğinden çok kurulduktan sonra ne istediğinden anlaşıldığını söyledi.
Türkiye Mobil Tehdit Sıralamasında Hangi Konumda?
ESET Tehdit Raporu H1 2026'ya göre Türkiye, Aralık 2025 ile Mayıs 2026 arasında Android tehditlerinin en yoğun görüldüğü ülkeler arasında Ukrayna ile birlikte en üst dilimde yer aldı. Aynı dönemde en sık görülen Android tehdidi yüzde 14,7 payla Android/TrojanDropper.Agent oldu.
Başka bir zararlıyı telefona kurmak üzere kullanılan bu tür yükleyicilerin ardından banka bilgilerini çalan Android/Spy.Banker ailesi yüzde 4,3 payla altıncı sırada yer alıyor. Google Trends verilerine göre iptv apk, yıl boyunca yoğun aranan bir terim olarak dikkat çekiyor.
Bu tablo, mağaza dışından uygulama indirme alışkanlığının taşıdığı riskin Türkiye açısından da önem taşıdığını gösteriyor. RemControl'ün bugünkü hedef listesinde Türk bankaları bulunmuyor; kampanya şu an İtalya, Fransa, İspanya, Polonya, Portekiz, Kanada ve Körfez ülkelerindeki bankaları hedefliyor.
Ancak hedef listesi ve sahte ekranlar saldırganın sunucusundan geldiği için yeni bir ülkeyi eklemek, telefonlara yeni bir yazılım kurdurmayı değil, sunucudaki bir ayarı değiştirmeyi gerektiriyor.
İlgili haberler
- KKB ve Koç Üniversitesi’nden Federe Öğrenmeyle Dolandırıcılık Tespiti İş Birliği
- OpenAI ve Ironclad GPT-6 Astra’yı İş Akışları İçin Eğitiyor
Yapay Zekâ ve Teknoloji Ekipleri İçin Çıkarımlar
- Gerekli Olmayan Yetkiler: Meşru bir yayın uygulamasının ekranı okumasına ya da kullanıcı adına dokunmasına ihtiyacı bulunmuyor.
- Güvenli Mod ile Temizlik: Zararlı uygulamanın kaldırılması güvenli modda gerçekleştirilmeli ve bu işlem için üretici logosu göründüğünde ses kısma tuşu basılı tutulmalı.
- Tehdit Dağılım Oranları: ESET Tehdit Raporu H1 2026 döneminde en sık görülen Android tehdidinin payı yüzde 14,7 olarak ölçüldü.
Sıkça Sorulan Sorular
RemControl hangi ülkelerdeki bankaları hedefliyor?
Kampanya şu an İtalya, Fransa, İspanya, Polonya, Portekiz, Kanada ve Körfez ülkelerindeki bankaları hedefliyor.
Can Erginkurban uygulama güvenliği hakkında ne söylüyor?
Can Erginkurban, bir uygulamanın tehlikeli olup olmadığının nereden indirildiğinden çok kurulduktan sonra ne istediğinden anlaşıldığını belirtti.
Zararlı yazılım cihazdan nasıl kaldırılmalıdır?
Uygulamanın kaldırılması güvenli modda gerçekleştirilmeli, bu mümkün değilse son çare olarak fabrika ayarlarına dönülmelidir.