Google Chrome 153 Sürümünde Kritik Güvenlik Açığı
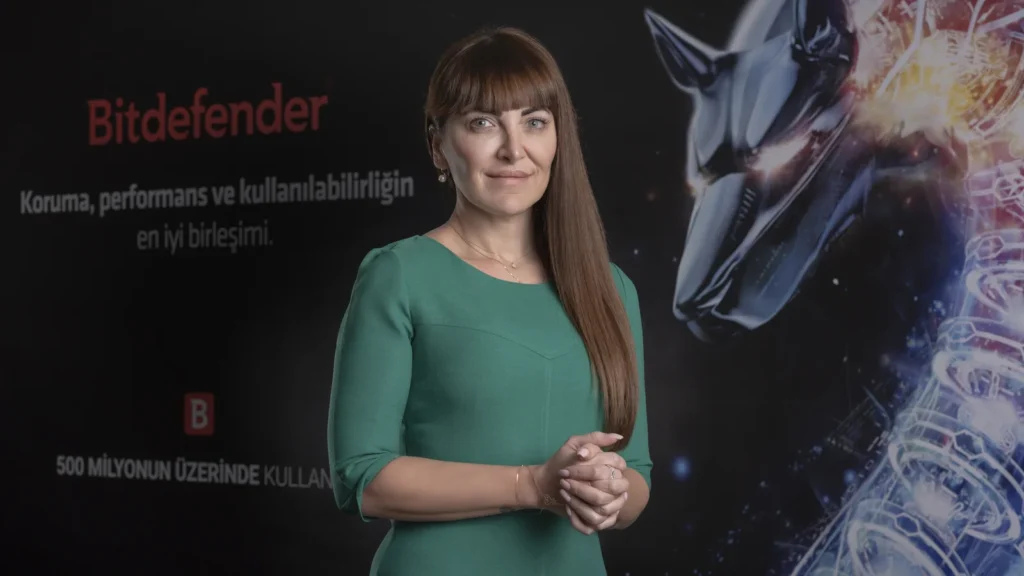
Google, milyonlarca kullanıcının tercih ettiği Chrome tarayıcısının Windows, macOS, Linux ve Android sürümleri için önemli güvenlik açıklarını kapatan Chrome 153 güncellemesini kullanıcıların erişimine sundu. Tarayıcının web sayfalarındaki kodları çalıştıran bileşeninde tespit edilen açığın halihazırda saldırganlar tarafından aktif olarak istismar edildiği bildiriliyor. Bitdefender Türkiye distribütörü Laykon Bilişim'in Operasyon Direktörü Alev Akkoyunlu'nun yaptığı değerlendirmeler, güvenlik güncellemelerinin kesinlikle ertelenmemesi gerektiğini ortaya koyuyor.
Chrome 153 Güncellemesi Hangi Riskleri Kapatıyor?
Google tarafından yayınlanan Chrome 153 sürümü, tarayıcının web sayfalarındaki kodları çalıştıran bileşeninde yer alan kritik bir açığı gideriyor. Şirket bu açığı orta seviye olarak sınıflandırsa da güvenlik duyurusundaki en dikkat çekici detay, ilgili zafiyete yönelik istismar kodunun halihazırda saldırganların elinde bulunması.
Tarayıcı açıkları siber saldırganlar açısından büyük değer taşıyor çünkü kullanıcılar yalnızca internette gezinirken zararlı içeriklerle karşılaşabiliyor. Bu tür açıklar, gelişmiş saldırı senaryolarında farklı zafiyetlerle birleştirilerek hedef cihazların tamamen ele geçirilmesine zemin hazırlayabiliyor.
Orta Seviye Sınıflandırması Neden Yanıltıcı Olabilir?
Açığın orta seviye olarak etiketlenmesinin kullanıcıları yanıltmaması gerektiğini belirten Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, önemli olanın puanlama seviyesi değil açığın aktif olarak kullanılması olduğunu vurguluyor. Google, kullanıcıların çoğunluğu güncellemeyi alana kadar saldırganların analizi yapmasını zorlaştırmak amacıyla teknik detayları bir süre paylaşmıyor.
Bu durum, kullanıcıların güvenlik açıklarına karşı önlem alması için geçen sürenin ne kadar kritik olduğunu bir kez daha gözler önüne seriyor. Üreticinin yayınladığı yama, saldırganların elindeki açığı kapatan en somut sinyal olarak öne çıkıyor.
Kullanıcılar Vakit Kaybetmeden Hangi Önlemleri Almalı?
Alev Akkoyunlu, güvenlik güncellemelerinin çoğunlukla iş bölen bir kesinti olarak görüldüğünü ve kullanıcılar tarafından ertelendiğini ifade ediyor. Oysa bir yamanın üretici tarafından yayınlanması, saldırganların kullandığı bir açığın kapatıldığını gösteren en somut sinyal niteliği taşıyor.
Yama uygulamak, siber güvenlik tedbirleri arasında hem en basit hem de en etkili adımlardan biri olarak öne çıkıyor ve saldırıya açık pencereyi doğrudan kapatıyor.
Chrome Kullanıcıları İçin Beş Kritik Adım
Bültende paylaşılan bilgilere göre kullanıcıların tarayıcılarını derhal güncellemesi, doğru sürüm numaralarını kontrol etmesi ve otomatik güncellemeleri aktif hale getirmesi gerekiyor. Ayrıca şüpheli bağlantılara karşı dikkatli olunması ve güncel bir güvenlik çözümü kullanılması öneriliyor.
Hangi Sürümler Risk Altında ve Nasıl Güncellenmeli?
Windows ve macOS kullanıcılarının tarayıcılarını Chrome 153.0.8010.36 veya .37 sürümüne yükseltmesi gerekiyor. Linux ve Android kullanıcıları için ise hedef sürüm 153.0.8010.36 olarak belirlenmiş durumdayken, bültende Chrome'un iOS sürümünün bu açıktan etkilenmediği bilgisi yer alıyor.
Masaüstünde tarayıcının sağ üst köşesindeki üç nokta menüsünden Ayarlar bölümüne girilerek Chrome Hakkında sekmesi açıldığında tarayıcı en güncel sürümü otomatik olarak kontrol edip yüklüyor. İşlemin tamamlanması için tarayıcının yeniden başlatılması şart koşuluyor.
Otomatik Güncellemelerin Önemi Nedir?
Güvenlik açıklarına karşı en sağlıklı korunma yönteminin güncellemeleri manuel takip etmeyi gerektirmeyen bir yapı kurmak olduğu belirtiliyor. Tarayıcıda, işletim sisteminde ve sık kullanılan uygulamalarda otomatik güncellemelerin açılması, yeni bir açık kapatıldığında cihazın kullanıcı fark etmeden korunmasını sağlıyor.
Siber Güvenlik İçin Ek Önlemler Neden Gereklidir?
Yama uygulamak koruma katmanlarından yalnızca bir tanesini oluşturuyor. Henüz kapatılmamış açıkların bulunduğu durumlarda ek bir savunma hattına ihtiyaç duyuluyor.
Bitdefender gibi güncel bir güvenlik çözümü kullanmak, zararlı web sitelerini ve dosyaları engelleyerek tarayıcı açıklarını hedefleyen saldırıların cihazlara ulaşmasını önemli ölçüde zorlaştırıyor.
Sektör Profesyonelleri İçin Çıkarımlar
- Aktif istismar riski: Chrome 153 güncellemesiyle kapatılan açık, halihazırda saldırganlar tarafından aktif olarak kullanılıyor.
- Sürüm kontrolü: Windows ve macOS kullanıcılarının Chrome 153.0.8010.36 veya .37, Linux ve Android kullanıcılarının ise 153.0.8010.36 sürümünde olması şart.
- Yama güncellemeleri: Güvenlik yamalarının ertelenmesi, saldırganlara zafiyeti istismar etmek için ek süre tanıyor.
- Ek koruma katmanı: Tarayıcı güncellemelerinin yanı sıra Bitdefender gibi güncel güvenlik çözümleri kullanmak riskleri azaltıyor.
Sıkça Sorulan Sorular
Chrome 153 güncellemesi hangi platformları kapsıyor?
Güncelleme Windows, macOS, Linux ve Android işletim sistemlerindeki Chrome sürümlerini kapsıyor.
Güncellemenin yüklendiği nasıl kontrol edilir?
Masaüstünde sağ üst köşedeki üç nokta menüsünden Ayarlar bölümüne girilerek Chrome Hakkında sekmesinden kontrol sağlanabilir.
iOS kullanıcıları bu açıktan etkileniyor mu?
Bültende belirtilen bilgilere göre Chrome'un iOS sürümü bu güvenlik açığından etkilenmiyor.